
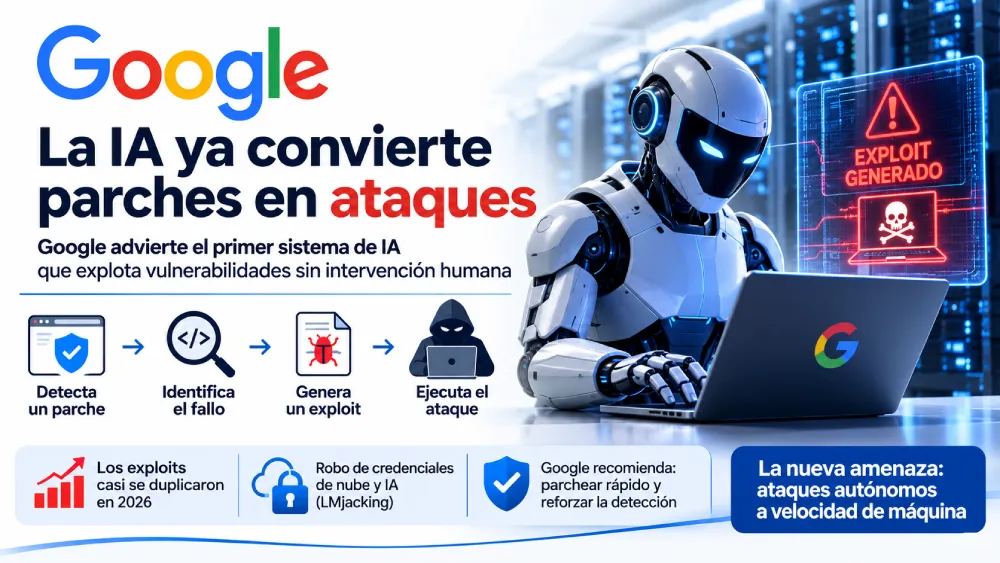
El 16 de noviembre de 2026, el Google Threat Intelligence Group (GTIG) informó de que, por primera vez, ha observado ataques autónomos reales. Se trata de un sistema de inteligencia artificial que convierte parches de seguridad en exploits sin intervención humana.
Imagine a un atacante que no come, no duerme ni se cansa. Revisa sin pausa cada actualización de software para detectar qué fallo se corrigió y fabricar un exploit para él. Esa es la imagen con la que Google resume su nuevo informe. La diferencia frente a hace dos meses es que ya no es una hipótesis: el informe documenta que esa capacidad existe y está en manos de atacantes reales.
De pedirle ayuda a la IA a dejarla conducir
Mandiant y GTIG elaboraron el informe a partir de investigaciones de respuesta a incidentes y del seguimiento de actores de amenaza. Se titula «Agentic Threat Activity Crosses a Significant Threshold». Su tesis central es que los ataques autónomos ya son posibles. Los atacantes ya no usan los modelos de lenguaje solo como asistentes para redactar código o investigar: ahora los conectan a frameworks autónomos, herramientas de seguridad y recursos en la nube.
El resultado, según los analistas, no es una clase de ataque completamente nueva. Cambian la velocidad, la escala y la accesibilidad de técnicas ya conocidas. Las vías de entrada clásicas, como las credenciales comprometidas y los sistemas sin parchear, siguen siendo las preferidas. Lo que cambia es la rapidez con la que se explotan.
Para situar el salto: la edición anterior del informe, de hace unos dos meses, decía otra cosa. GTIG no había visto canalizaciones de ataque totalmente autónomas desplegadas contra objetivos reales. Eso ya no es cierto.
El hallazgo: exploit_agent
GTIG encontró un servidor de pruebas expuesto que alojaba un sistema multiagente al que sus autores llamaban exploit_agent. Estaba conectado a varios modelos de lenguaje, tanto comerciales de última generación como alojados localmente.
El flujo de trabajo, según las crónicas del informe, es el siguiente:
- El sistema compara el código de aplicaciones web populares antes y después de cada parche.
- Identifica el cambio que corrige la vulnerabilidad y deduce el fallo.
- Redacta un exploit con ayuda de los modelos conectados.
- Lo ejecuta automáticamente, sin supervisión humana.
El servidor también contenía datos robados de víctimas y scripts posteriores al compromiso. Los objetivos observados se concentraban en sitios franceses de medios, entretenimiento y educación, y los archivos de configuración incluían comentarios en ruso. Conviene la cautela: según las reseñas disponibles, el informe no atribuye con certeza a este framework los compromisos concretos, ni precisa cuántas víctimas hubo.
Por qué se acorta la ventana para parchear
Entre enero y agosto de 2026, las divulgaciones de vulnerabilidades y los exploits casi se duplicaron. Los zero-days explotados pasaron de un promedio de 8 al mes en 2025 a 11 al mes en 2026, con un pico de 22 en agosto.
GTIG apunta además una lógica económica: como el material de un fallo ya parcheado es finito y público, resulta más eficiente para los atacantes apuntar los modelos hacia vulnerabilidades conocidas (n-days) que buscar zero-days desde cero. Un caso ilustra el riesgo: según GreyNoise, una campaña detectada cuatro días después de la divulgación de un fallo habría usado modelos de lenguaje para construir sus exploits. Alcanzó a cientos de organizaciones, y uno de los accesos llegó a administrador de dominio en cuestión de minutos.
Herramientas abiertas que bajan la barrera de entrada
No hace falta un laboratorio de un Estado para automatizar un ataque. GTIG observa el uso de frameworks abiertos de pruebas de penetración con múltiples agentes, como CAIRN, PentAGI y CyberStrikeAI. Permiten encadenar pasos de una intrusión a escala incluso a actores con pocas habilidades.
En una intrusión contra el sector aeroespacial de Estados Unidos, el informe describe a un atacante que utilizó CAIRN para automatizar fases concretas de la operación. Es un patrón distinto al de exploit_agent: aquí la IA no sustituye al operador, sino que acelera partes de un ataque que él sigue dirigiendo.
Credenciales de nube e IA: el nuevo botín
El informe también describe el robo de credenciales de nube y de servicios de IA para ejecutar modelos con las cuentas de las víctimas, una práctica conocida como LLMjacking. Los modelos de pago y la computación de alto rendimiento son caros, y robar el acceso resuelve ese obstáculo para el atacante, mientras el costo recae en la víctima.
Informes previos de GTIG ya advertían de que los activos de IA empresariales, desde los pesos de los modelos hasta las cuotas de cómputo en la nube, son objetivos de alto valor para el espionaje, la extorsión y el robo de recursos. Un efecto añadido es que el abuso de esas cuentas puede parecer actividad legítima.
Ataques autónomos: lo que todavía no ha pasado
GTIG es explícito en los límites: el caso documentado se limita al descubrimiento y la explotación de fallos. Las operaciones se acercan a intrusiones plenamente agénticas, pero estas aún no existen de forma completa. Tampoco el informe establece, según las reseñas, qué vulnerabilidad concreta se explotó ni cuánto tardó el sistema entre el parche y el exploit.
Hay además un punto débil para los atacantes: estos frameworks sacrifican sigilo por velocidad. La ejecución autónoma sin restricciones deja un rastro forense ruidoso que facilita su detección.
Las proyecciones de Google son más inquietantes que el hallazgo presente:
- En uno a tres meses: ataques poco sofisticados, coordinados por varios agentes, con poca o ninguna interacción humana.
- En tres a seis meses: ataques sofisticados y totalmente autónomos.
Google rotula ambas etapas como proyecciones, no como hechos observados.
Qué hacer: defender a velocidad de máquina
La conclusión de Google es que defenderse de ataques autónomos, que actúan a velocidad de máquina, con tiempos humanos no es viable. Su respuesta es Google AI Threat Defense. Combina Gemini y otros modelos de frontera, el contexto y la priorización de Wiz, el parcheo automatizado de CodeMender y la experiencia de Mandiant. El objetivo es encontrar y corregir fallos de forma continua, antes de que puedan explotarse.
Más allá de ese producto, las recomendaciones que se desprenden del informe son concretas:
- Reducir el tiempo de parcheo: si el exploit puede nacer del propio parche, la demora se paga cara.
- Proteger las credenciales y claves de modelos de lenguaje y de nube, y vigilar el consumo anómalo de cómputo.
- Reforzar la detección: los frameworks autónomos son ruidosos, así que la telemetría y la respuesta rápida son una oportunidad real.
- Seguir cuidando lo básico: credenciales comprometidas y sistemas sin parchear siguen siendo la puerta de entrada más habitual.
El umbral que separa la IA como asistente de la IA como ejecutora de ataques autónomos ya se cruzó, aunque sea de forma parcial y todavía con un rastro visible. La próxima edición del informe dirá si exploit_agent fue un caso aislado o el primero de un patrón. Mientras tanto, la mejor defensa es la más aburrida: parchear rápido, proteger credenciales y asumir que el reloj ahora corre en minutos y no en semanas.
Fuentes
- The era of autonomous attacks has arrived — Google, blog oficial (16 nov 2026)
- GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold — Google Cloud (informe original; resumido a partir de la cobertura de prensa)
- Google says an AI framework turned security patches into exploits with no human in the loop — SiliconANGLE
- Report: Cyber Criminal Use of AI Increasingly Sophisticated — GovTech
- Google flags ‘exploit_agent’ as first autonomous AI attack in wild — AI Weekly
- Google: agente de IA convierte parches en exploits — Ecosistema Startup
- Google ya vio a la IA encontrar y explotar fallas sola — Tu Código Digital
Nota: la entrada del blog de Google se leyó completa; los detalles del informe técnico proceden de la cobertura periodística, ya que no pude abrir el informe original.

No comment